
Cách quản lý quyền truy cập dữ liệu nghiên cứu
Mục lục
- Vì sao cần quản lý quyền truy cập dữ liệu nghiên cứu?
- Nguyên tắc phân quyền tối thiểu trong quản lý dữ liệu nghiên cứu
- Phân loại dữ liệu trước khi thiết lập quyền truy cập
- Kiểm soát quyền truy cập theo vai trò và mục đích sử dụng
- Bảo đảm tính minh bạch bằng việc theo dõi hoạt động truy cập
- Bảo vệ dữ liệu nghiên cứu bằng cơ chế xác thực và bảo mật
- Đánh giá và cập nhật quyền truy cập trong suốt vòng đời nghiên cứu
- Cân bằng giữa bảo mật dữ liệu và khả năng chia sẻ nghiên cứu
Quản lý quyền truy cập dữ liệu nghiên cứu cần dựa trên nguyên tắc phân quyền, bảo mật, minh bạch và kiểm soát rủi ro để bảo đảm dữ liệu được khai thác đúng mục đích mà vẫn duy trì tính toàn vẹn và an toàn
Quyền truy cập dữ liệu nghiên cứu cần được kiểm soát theo nguyên tắc cấp quyền phù hợp với vai trò, mục đích sử dụng và mức độ nhạy cảm của dữ liệu. Một hệ thống quản lý hiệu quả không chỉ quyết định ai được xem dữ liệu mà còn phải xác định ai được chỉnh sửa, phân tích, chia sẻ hoặc sử dụng dữ liệu trong những điều kiện nào.
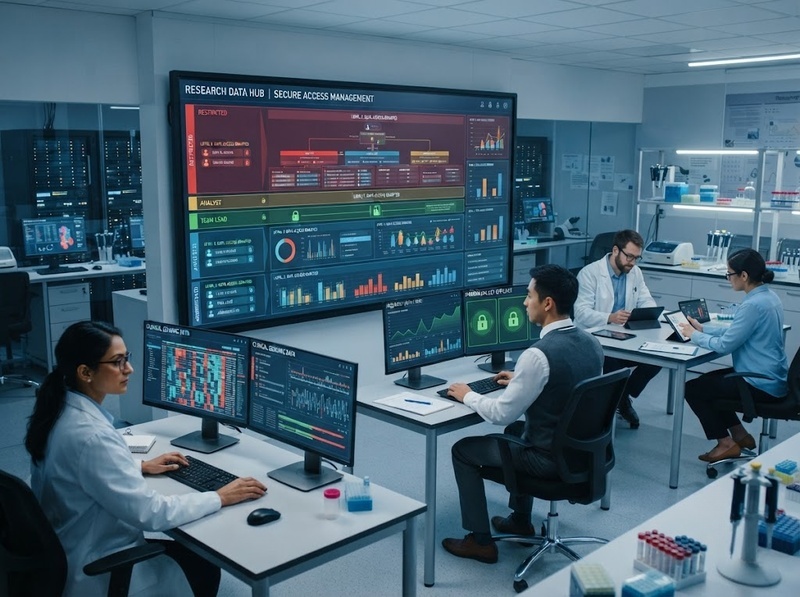
Quản lý quyền truy cập dữ liệu nghiên cứu thường bao gồm việc xác định người dùng, phân loại dữ liệu, thiết lập mức quyền, theo dõi hoạt động truy cập và đánh giá lại quyền theo vòng đời của dự án nghiên cứu.
Vì sao cần quản lý quyền truy cập dữ liệu nghiên cứu?
Dữ liệu nghiên cứu có thể chứa thông tin có giá trị khoa học, dữ liệu cá nhân, kết quả thử nghiệm chưa công bố hoặc thông tin liên quan đến sở hữu trí tuệ. Nếu quyền truy cập không được kiểm soát, dữ liệu có thể bị sử dụng sai mục đích, thay đổi trái phép hoặc bị chia sẻ cho các bên không được phép.
Một hệ thống quản lý quyền truy cập giúp bảo đảm:
· Dữ liệu chỉ được tiếp cận bởi những người có nhu cầu hợp lệ
· Người sử dụng chỉ có mức quyền cần thiết để thực hiện nhiệm vụ
· Hoạt động truy cập được ghi nhận để kiểm tra và truy vết
· Dữ liệu được bảo vệ trong suốt vòng đời nghiên cứu
Nguyên tắc cốt lõi là giảm thiểu quyền truy cập dư thừa nhưng vẫn duy trì khả năng hợp tác nghiên cứu.
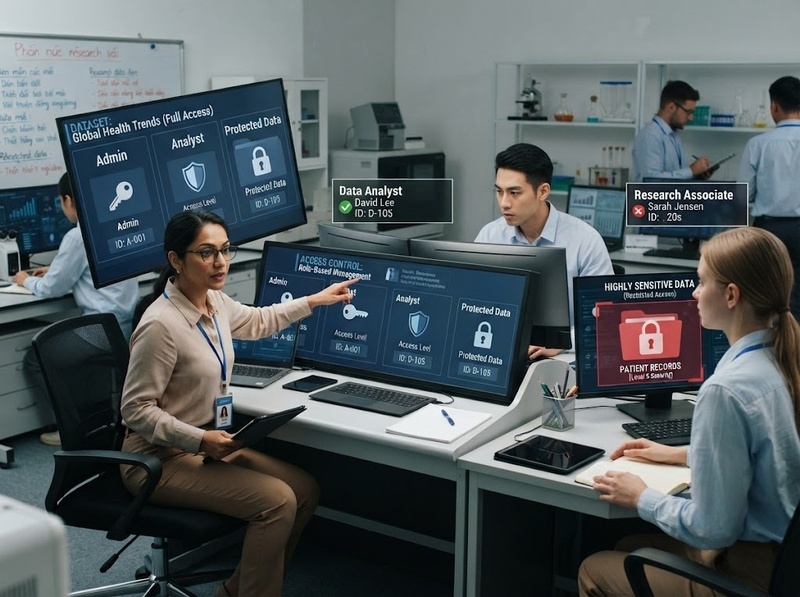
Nguyên tắc phân quyền tối thiểu trong quản lý dữ liệu nghiên cứu
Nguyên tắc quan trọng nhất là cấp cho mỗi người dùng mức quyền thấp nhất nhưng vẫn đủ để hoàn thành công việc được giao.
Ví dụ:
· Nhà nghiên cứu chính có thể được quyền quản lý toàn bộ bộ dữ liệu của dự án
· Thành viên phân tích dữ liệu có thể chỉ được truy cập dữ liệu cần cho quá trình xử lý
· Đối tác bên ngoài có thể chỉ được tiếp cận tập dữ liệu đã được giới hạn hoặc ẩn danh
Cách tiếp cận này giúp giảm nguy cơ truy cập ngoài phạm vi nhiệm vụ.
Quyền truy cập không nên được cấp dựa trên vị trí chung trong tổ chức mà cần dựa trên vai trò cụ thể trong nghiên cứu.
Phân loại dữ liệu trước khi thiết lập quyền truy cập
Không phải mọi dữ liệu nghiên cứu đều có mức độ bảo vệ giống nhau. Việc phân loại dữ liệu giúp xác định mức kiểm soát phù hợp.
Các nhóm dữ liệu thường cần được xem xét gồm:
· Dữ liệu công khai có thể chia sẻ rộng rãi
· Dữ liệu nội bộ chỉ dành cho nhóm nghiên cứu
· Dữ liệu nhạy cảm cần kiểm soát nghiêm ngặt
· Dữ liệu hạn chế liên quan đến cá nhân, thương mại hoặc pháp lý
Mức độ nhạy cảm của dữ liệu quyết định:
· Ai được quyền truy cập
· Có cần phê duyệt trước khi sử dụng hay không
· Có cần mã hóa hoặc ẩn danh hay không
· Có giới hạn thời gian truy cập hay không
Kiểm soát quyền truy cập theo vai trò và mục đích sử dụng
Mô hình kiểm soát dựa trên vai trò giúp quản lý quyền truy cập hiệu quả hơn so với việc cấp quyền riêng lẻ cho từng cá nhân.
Trong mô hình này, quyền được gắn với vai trò như:
· Chủ nhiệm đề tài
· Nhà nghiên cứu
· Nhân viên phân tích
· Đơn vị hỗ trợ kỹ thuật
· Người đánh giá độc lập
Tuy nhiên, vai trò chỉ là cơ sở ban đầu. Quyền truy cập còn cần phụ thuộc vào mục đích sử dụng.
Một người có thể được phép truy cập dữ liệu cho mục tiêu phân tích thống kê nhưng không được phép tải xuống hoặc chia sẻ dữ liệu gốc.
Bảo đảm tính minh bạch bằng việc theo dõi hoạt động truy cập
Quản lý quyền truy cập không chỉ là cấp hoặc từ chối quyền mà còn cần theo dõi cách dữ liệu được sử dụng.
Hệ thống cần ghi nhận:
· Ai đã truy cập dữ liệu
· Thời điểm truy cập
· Loại dữ liệu được sử dụng
· Hoạt động đã thực hiện trên dữ liệu
Nhật ký truy cập giúp:
· Phát hiện hành vi bất thường
· Điều tra sự cố bảo mật
· Chứng minh việc tuân thủ quy định
· Đánh giá lại hiệu quả kiểm soát dữ liệu
Một hệ thống không có khả năng truy vết sẽ khó xác định trách nhiệm khi xảy ra vấn đề.
Bảo vệ dữ liệu nghiên cứu bằng cơ chế xác thực và bảo mật
Quyền truy cập cần được kết hợp với các biện pháp bảo mật kỹ thuật để ngăn truy cập trái phép.
Các biện pháp thường được áp dụng gồm:
· Xác thực nhiều yếu tố để tăng độ tin cậy khi đăng nhập
· Mã hóa dữ liệu trong quá trình lưu trữ và truyền tải
· Kiểm soát thiết bị được phép truy cập
· Sao lưu dữ liệu để giảm rủi ro mất mát
Đối với dữ liệu nghiên cứu nhạy cảm, việc chỉ dựa vào tài khoản và mật khẩu là chưa đủ vì nguy cơ lộ thông tin xác thực có thể làm mất kiểm soát dữ liệu.
Đánh giá và cập nhật quyền truy cập trong suốt vòng đời nghiên cứu
Quyền truy cập không nên được xem là thiết lập một lần duy nhất.
Trong quá trình nghiên cứu, cần thường xuyên xem xét:
· Thành viên mới tham gia dự án
· Thành viên rời khỏi dự án
· Thay đổi phạm vi nghiên cứu
· Thay đổi mức độ nhạy cảm của dữ liệu
· Kết thúc hoặc chuyển giao dự án
Việc rà soát định kỳ giúp loại bỏ các quyền không còn cần thiết và giảm nguy cơ tích lũy quyền truy cập dư thừa.
Cân bằng giữa bảo mật dữ liệu và khả năng chia sẻ nghiên cứu
Kiểm soát quyền truy cập quá chặt có thể làm giảm khả năng hợp tác và tái sử dụng dữ liệu nghiên cứu. Ngược lại, chia sẻ không kiểm soát có thể gây rủi ro về bảo mật và quyền sở hữu.
Giải pháp phù hợp là áp dụng mức truy cập theo điều kiện:
· Chia sẻ dữ liệu đã ẩn danh khi có thể
· Cung cấp quyền truy cập giới hạn theo mục đích
· Sử dụng thỏa thuận sử dụng dữ liệu với bên ngoài
· Xác định rõ trách nhiệm của người khai thác dữ liệu
Mục tiêu không phải là ngăn chặn hoàn toàn việc sử dụng dữ liệu mà là bảo đảm dữ liệu được sử dụng đúng phạm vi cho phép.
Việc quản lý quyền truy cập dữ liệu nghiên cứu hiệu quả cần dựa trên nguyên tắc phân quyền tối thiểu, phân loại dữ liệu, kiểm soát theo vai trò, giám sát hoạt động truy cập và đánh giá định kỳ. Khi được thiết kế đúng, hệ thống quyền truy cập giúp bảo vệ giá trị khoa học của dữ liệu đồng thời duy trì khả năng hợp tác và khai thác nghiên cứu.
Hỏi đáp về quyền truy cập dữ liệu nghiên cứu
Ai nên được cấp quyền truy cập dữ liệu nghiên cứu?
Quyền truy cập nên được cấp cho những người có nhu cầu hợp lệ để thực hiện nhiệm vụ nghiên cứu, dựa trên vai trò, trách nhiệm và mục đích sử dụng dữ liệu.
Có nên cho phép toàn bộ nhóm nghiên cứu truy cập tất cả dữ liệu không?
Không. Mỗi thành viên chỉ nên được cấp quyền phù hợp với công việc của mình nhằm giảm nguy cơ sử dụng sai mục đích hoặc lộ dữ liệu nhạy cảm.
Khi nào cần xem xét lại quyền truy cập dữ liệu nghiên cứu?
Cần đánh giá lại khi có thay đổi về nhân sự, phạm vi nghiên cứu, loại dữ liệu sử dụng hoặc khi dự án kết thúc.

GỬI Ý KIẾN BÌNH LUẬN

