
Cách phân quyền dữ liệu nghiên cứu
Mục lục
- Thiết lập phân quyền từ vai trò và nhu cầu sử dụng dữ liệu
- Phân loại dữ liệu theo mức độ nhạy cảm trước khi cấp quyền
- Kết hợp RBAC và thuộc tính dữ liệu để ra quyết định cấp quyền
- Cấp quyền theo hành động thay vì một quyền truy cập duy nhất
- Quản lý toàn bộ vòng đời của quyền truy cập
- Áp dụng kiểm soát tăng cường cho dữ liệu nhạy cảm
Hướng dẫn xây dựng cơ chế phân quyền dữ liệu nghiên cứu dựa trên vai trò, mức độ nhạy cảm, quyền tối thiểu và điều kiện truy cập, giúp kiểm soát ai được xem, sửa, xuất hoặc quản trị từng nhóm dữ liệu.
Phân quyền dữ liệu nghiên cứu hiệu quả không nên bắt đầu từ câu hỏi “người dùng này được mở thư mục nào?”, mà từ ba câu hỏi: người đó đang giữ vai trò gì, dữ liệu có mức độ nhạy cảm nào và họ thực sự cần thực hiện hành động gì để hoàn thành nhiệm vụ. Cách tiếp cận này giúp tránh hai cực thường gặp: cấp quyền quá rộng để thuận tiện hoặc khóa dữ liệu quá chặt khiến hoạt động nghiên cứu bị cản trở.
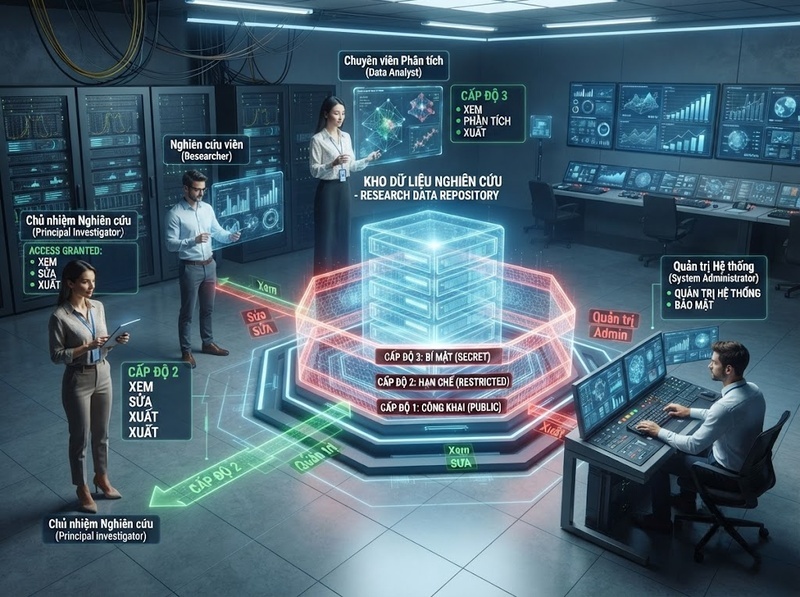
Về mặt kỹ thuật, đây là sự kết hợp giữa kiểm soát truy cập theo vai trò và kiểm soát theo thuộc tính. NIST mô tả RBAC là cơ chế trong đó quyền được gắn với vai trò thay vì cấp riêng lẻ cho từng người; còn ABAC quyết định truy cập dựa trên thuộc tính của người dùng, đối tượng dữ liệu, thao tác được yêu cầu và có thể cả điều kiện môi trường.
Thiết lập phân quyền từ vai trò và nhu cầu sử dụng dữ liệu
Vai trò là lớp đầu tiên để xác định một người có thể cần loại quyền nào. Trong một hệ thống quản lý dữ liệu nghiên cứu, các vai trò thường gắn với trách nhiệm thực tế của dự án chứ không chỉ với chức danh hành chính.
Chẳng hạn, một dự án có thể có chủ nhiệm nghiên cứu, quản lý dữ liệu, nghiên cứu viên, chuyên viên phân tích, cộng tác viên và quản trị viên hệ thống. Mỗi vai trò có một tập nhiệm vụ khác nhau, vì vậy không nên mặc định mọi thành viên dự án đều có cùng quyền.
NIST mô tả RBAC theo nguyên tắc người dùng được gán vào một hoặc nhiều vai trò, sau đó quyền được gán cho vai trò đó. Cấu trúc này phù hợp với tổ chức nghiên cứu vì khi một người thay đổi nhiệm vụ, hệ thống có thể thay đổi vai trò của họ thay vì chỉnh từng quyền riêng lẻ.
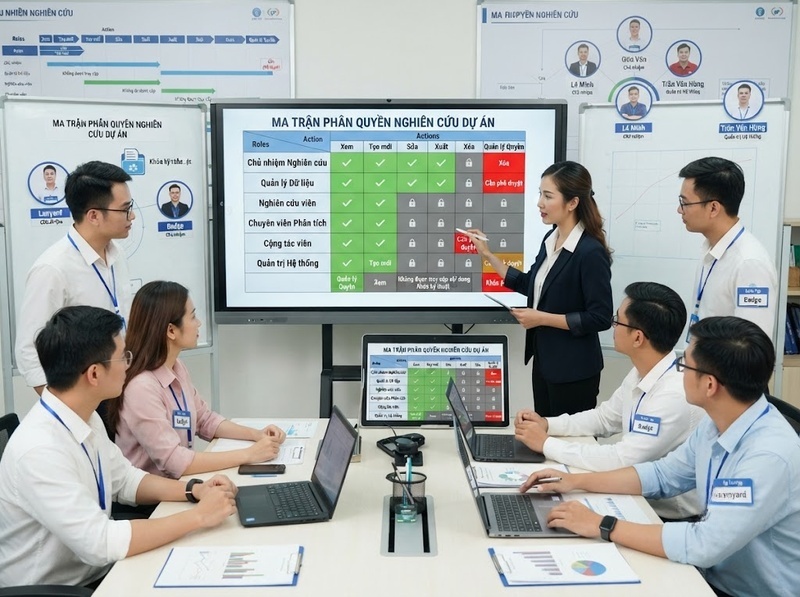
Một ma trận cơ bản có thể được thiết kế như sau:
|
Vai trò |
Xem |
Tạo mới |
Sửa |
Xuất dữ liệu |
Xóa |
Quản lý quyền |
|
Chủ nhiệm nghiên cứu |
Có |
Có |
Có |
Có điều kiện |
Có điều kiện |
Phê duyệt |
|
Quản lý dữ liệu |
Có |
Có |
Có |
Có điều kiện |
Có điều kiện |
Quản lý theo phạm vi |
|
Nghiên cứu viên |
Theo phạm vi |
Có |
Theo phạm vi |
Hạn chế |
Không mặc định |
Không |
|
Chuyên viên phân tích |
Dữ liệu được cấp |
Không |
Dữ liệu dẫn xuất |
Có điều kiện |
Không |
Không |
|
Cộng tác viên |
Theo nhiệm vụ |
Theo nhiệm vụ |
Theo nhiệm vụ |
Không mặc định |
Không |
Không |
|
Quản trị hệ thống |
Quyền kỹ thuật cần thiết |
Theo chức năng |
Theo chức năng |
Không mặc định vì nội dung nghiên cứu |
Theo quy trình |
Quản trị kỹ thuật |
Điểm quan trọng là quyền quản trị hệ thống không đồng nghĩa với quyền sử dụng nội dung nghiên cứu. Một quản trị viên có thể cần quyền vận hành máy chủ hoặc khôi phục dữ liệu nhưng không nhất thiết có mục đích nghiên cứu hợp lệ để đọc hoặc xuất toàn bộ dữ liệu.
Đây cũng là cách áp dụng nguyên tắc least privilege: một tài khoản chỉ nên có lượng quyền tối thiểu cần thiết để thực hiện nhiệm vụ được giao. NIST coi đây là nguyên tắc nền tảng của kiến trúc kiểm soát truy cập.
Phân loại dữ liệu theo mức độ nhạy cảm trước khi cấp quyền
Chỉ phân quyền theo vai trò vẫn chưa đủ. Hai tập dữ liệu trong cùng một dự án có thể yêu cầu mức kiểm soát hoàn toàn khác nhau.
Ví dụ, một nghiên cứu có thể đồng thời chứa dữ liệu công khai, dữ liệu làm việc nội bộ, dữ liệu chưa công bố và dữ liệu định danh người tham gia. Nếu chỉ áp dụng một quyền “Researcher” cho toàn bộ kho dữ liệu, người dùng có thể được truy cập nhiều thông tin hơn mức nhiệm vụ thực tế yêu cầu.
Có thể xây dựng bốn mức quản lý thực dụng:
Dữ liệu mức 1: công khai
Dữ liệu đã được phép công bố hoặc được thiết kế để chia sẻ rộng rãi có thể cho phép nhiều người đọc hơn. Tuy nhiên, quyền chỉnh sửa, thay thế phiên bản hoặc xóa dữ liệu vẫn cần được kiểm soát để bảo vệ tính toàn vẹn của bộ dữ liệu.
Dữ liệu mức 2: nội bộ
Đây có thể là dữ liệu làm việc chưa công bố, tài liệu dự án, dữ liệu trung gian hoặc kết quả sơ bộ. Quyền truy cập nên giới hạn trong thành viên có liên quan đến dự án hoặc nhóm nghiên cứu.
Dữ liệu mức 3: nhạy cảm
Nhóm này có thể bao gồm dữ liệu cá nhân, dữ liệu có nghĩa vụ bảo mật, dữ liệu từ đối tác hoặc thông tin mà việc tiết lộ có thể gây ảnh hưởng đáng kể đến đối tượng nghiên cứu hay tổ chức.
Quyền không nên chỉ phụ thuộc vào việc người dùng “thuộc dự án”, mà còn phải xét họ có nhiệm vụ cần sử dụng tập dữ liệu đó hay không.
Dữ liệu mức 4: đặc biệt nhạy cảm
Đây là lớp cần kiểm soát nghiêm ngặt nhất theo chính sách cụ thể của nghiên cứu, chẳng hạn dữ liệu định danh trực tiếp hoặc những tập dữ liệu chịu các ràng buộc bảo mật đặc biệt.
Trong hướng dẫn về thông tin nhạy cảm sử dụng trong nghiên cứu, NIH cũng nhấn mạnh việc giới hạn truy cập dữ liệu nhận dạng cá nhân bằng các biện pháp kiểm soát truy cập thích hợp và bảo vệ dữ liệu trong quá trình lưu trữ, truyền tải.
Ranh giới giữa các mức không nên được xác định bằng cảm tính. Tổ chức cần có tiêu chí phân loại thống nhất để cùng một loại dữ liệu không bị một nhóm xem là “nội bộ” nhưng nhóm khác lại xem là “nhạy cảm”.
Kết hợp RBAC và thuộc tính dữ liệu để ra quyết định cấp quyền
Sau khi có vai trò và mức nhạy cảm, hệ thống có thể chuyển từ mô hình “vai trò nào được vào đâu” sang một quy tắc chính xác hơn:
Quyền truy cập = Vai trò phù hợp Phạm vi dự án phù hợp Mức nhạy cảm được phép Hành động được phép Điều kiện truy cập thỏa mãn
RBAC giải quyết phần tương đối ổn định: người dùng đang giữ vai trò gì. ABAC bổ sung những điều kiện có thể thay đổi theo dữ liệu và bối cảnh. Theo NIST SP 800-162, ABAC có thể đánh giá thuộc tính của chủ thể, đối tượng, thao tác và điều kiện môi trường khi quyết định cho phép hay từ chối yêu cầu truy cập.
Ví dụ, một chuyên viên phân tích có thể có vai trò Analyst, nhưng quy tắc truy cập vẫn yêu cầu:
· Thuộc đúng dự án
· Được phê duyệt cho mức dữ liệu nhạy cảm tương ứng
· Chỉ đọc bộ dữ liệu đã khử định danh
· Không được tải dữ liệu gốc xuống thiết bị cá nhân
· Chỉ được xuất kết quả tổng hợp
· Quyền còn trong thời hạn nhiệm vụ
Nhờ đó, hệ thống không phải tạo hàng chục vai trò như Analyst_ProjectA_Sensitive, Analyst_ProjectB_Public, Analyst_ProjectC_Restricted. Vai trò giữ nhiệm vụ nghiệp vụ, trong khi thuộc tính xử lý những khác biệt về dự án, dữ liệu và điều kiện.
NIST cũng lưu ý rằng thuộc tính đối tượng có thể được sử dụng ở mức độ chi tiết như trường dữ liệu, cho phép kiểm soát khác nhau đối với các thành phần có phân loại khác nhau trong cùng một bản ghi.
Cấp quyền theo hành động thay vì một quyền truy cập duy nhất
Một sai lầm phổ biến là coi quyền truy cập như trạng thái nhị phân: có hoặc không. Trong hệ thống nghiên cứu, được xem dữ liệu không có nghĩa là được sửa, tải xuống, chia sẻ hoặc xóa dữ liệu.
Do đó, mỗi đối tượng dữ liệu nên có tập hành động riêng, chẳng hạn:
view → create → edit → annotate → export → share → delete → administer
Quyền càng có khả năng làm dữ liệu rời khỏi môi trường kiểm soát hoặc làm thay đổi dữ liệu gốc thì điều kiện cấp quyền càng nên chặt.
Ví dụ, một nghiên cứu viên có thể được phép xem dữ liệu định danh để thực hiện một nhiệm vụ đã phê duyệt nhưng không được phép xuất toàn bộ dữ liệu. Một chuyên viên thống kê có thể được đọc dữ liệu đã khử định danh và tạo bộ dữ liệu phân tích nhưng không được thay đổi dữ liệu nguồn.
Quyền xóa cũng nên được tách khỏi quyền chỉnh sửa. Với dữ liệu nghiên cứu quan trọng, việc xóa có thể ảnh hưởng tới khả năng kiểm chứng kết quả, truy nguyên thay đổi hoặc tuân thủ quy trình lưu giữ dữ liệu. Vì vậy, đây thường là quyền cần phê duyệt cao hơn thay vì mặc định đi kèm quyền ghi.
Cách chia quyền theo hành động làm rõ một nguyên tắc quan trọng: phân quyền nhằm kiểm soát việc người dùng có thể làm gì với dữ liệu, không chỉ kiểm soát việc họ có nhìn thấy dữ liệu hay không.
Quản lý toàn bộ vòng đời của quyền truy cập
Một mô hình phân quyền tốt vẫn có thể trở nên không an toàn nếu quyền được cấp một lần rồi tồn tại vô thời hạn. Nhân sự thay đổi, nhiệm vụ kết thúc, dự án chuyển giai đoạn và mức độ nhạy cảm của dữ liệu cũng có thể thay đổi.
Vì vậy, quyền truy cập cần có vòng đời.
Khi cấp quyền
Yêu cầu nên xác định rõ người dùng, vai trò, dự án, tập dữ liệu, hành động cần thực hiện, lý do nghiệp vụ và thời hạn truy cập. Với dữ liệu nhạy cảm hơn, có thể yêu cầu thêm người phê duyệt hoặc điều kiện sử dụng.
Trong thời gian sử dụng
Hệ thống cần thực thi quyền đã được phê duyệt thay vì chỉ dựa vào quy ước của nhóm. NIST SP 800-53 đặt quản lý tài khoản, thực thi truy cập và quyền tối thiểu trong cùng nhóm kiểm soát Access Control, phản ánh việc kiểm soát quyền không dừng ở khâu tạo tài khoản.
Nhật ký truy cập cũng nên đủ để trả lời những câu hỏi thực tế như ai đã truy cập, thời điểm nào, tập dữ liệu nào và thực hiện hành động gì.
Khi nhiệm vụ thay đổi
Nếu một nghiên cứu viên chuyển sang dự án khác, quyền của dự án cũ không nên được giữ lại chỉ vì tài khoản vẫn tồn tại. Tương tự, cộng tác viên hết hợp đồng hoặc sinh viên hoàn thành đề tài cần được thu hồi quyền theo quy trình.
Khi quyền hết hạn
Quyền tạm thời nên tự hết hạn hoặc được đưa vào danh sách phải rà soát. Việc này giảm “permission creep” — hiện tượng một người tích lũy quyền từ nhiều nhiệm vụ cũ mặc dù không còn nhu cầu sử dụng.
Cơ chế hiệu quả nhất vì thế không phải “cấp đúng quyền một lần”, mà là cấp đúng, kiểm tra được, rà soát được và thu hồi đúng lúc.
Áp dụng kiểm soát tăng cường cho dữ liệu nhạy cảm
Khi mức độ nhạy cảm tăng, chỉ thay đổi danh sách người được phép truy cập có thể chưa đủ. Điều kiện sử dụng dữ liệu cũng cần chặt hơn.
Có thể áp dụng nguyên tắc tăng dần:
Mức nhạy cảm thấp → kiểm soát danh tính và vai trò
Mức nhạy cảm trung bình → thêm phạm vi dự án và giới hạn hành động
Mức nhạy cảm cao → thêm phê duyệt, điều kiện môi trường và hạn chế xuất dữ liệu
Cách thiết kế này phù hợp với ABAC vì quyết định truy cập có thể sử dụng không chỉ thuộc tính của người dùng mà cả thuộc tính dữ liệu và điều kiện môi trường.
Một trường hợp cần đặc biệt tránh là cấp toàn quyền cho người dùng chỉ vì họ “đáng tin cậy” hoặc có vị trí cao trong nhóm. Độ tin cậy của cá nhân không thay thế được nguyên tắc quyền tối thiểu. Quyền phải gắn với nhiệm vụ và dữ liệu cụ thể.
Tương tự, không nên cho rằng mã hóa hay mật khẩu có thể thay thế phân quyền. Các biện pháp đó giải quyết những lớp rủi ro khác nhau. Phân quyền vẫn phải quyết định ai được thực hiện hành động nào đối với dữ liệu nào.
Một quy trình triển khai thực tế có thể bắt đầu bằng năm thành phần: danh mục vai trò, danh mục hành động, hệ thống phân loại mức nhạy cảm, ma trận quyền và quy trình cấp–rà soát–thu hồi. Khi các yếu tố này ổn định, hệ thống mới nên bổ sung các điều kiện chi tiết hơn theo dự án hoặc môi trường truy cập.
Phân quyền dữ liệu nghiên cứu nên được xây dựng theo mô hình nhiều lớp thay vì cấp quyền trực tiếp cho từng người. Vai trò xác định trách nhiệm nghiệp vụ, mức độ nhạy cảm xác định mức bảo vệ cần thiết, còn quyền tối thiểu và điều kiện truy cập quyết định chính xác người dùng được làm gì với từng tập dữ liệu.
Cách triển khai thực dụng là dùng RBAC làm nền tảng, sau đó bổ sung các thuộc tính như dự án, loại dữ liệu, mức nhạy cảm, hành động và thời hạn khi cần kiểm soát chi tiết hơn. Cuối cùng, quyền phải được quản lý xuyên suốt vòng đời từ cấp, sử dụng, rà soát đến thu hồi. Nhờ đó, hệ thống vừa bảo vệ dữ liệu nghiên cứu nhạy cảm vừa không tạo ra những rào cản không cần thiết cho người thực sự cần dữ liệu để thực hiện nhiệm vụ.

GỬI Ý KIẾN BÌNH LUẬN

