
Cách phân quyền công cụ nghiên cứu
Mục lục
Phân quyền công cụ nghiên cứu nên dựa trên vai trò, nhiệm vụ thực tế, mức độ nhạy cảm của tài nguyên và vòng đời truy cập. Bài viết trình bày cách kết hợp quyền nền theo vai trò với điều kiện sử dụng, kiểm soát đặc quyền và ma trận phân quyền để cấp đủ quyền mà không cấp dư.
Phân quyền tốt không nhằm hạn chế người nghiên cứu càng nhiều càng tốt, mà nhằm cấp đúng mức quyền cần thiết để hoàn thành công việc. NIST định nghĩa nguyên tắc least privilege là giới hạn quyền của người dùng hoặc tiến trình ở mức tối thiểu cần cho nhiệm vụ được giao; NIST Cybersecurity Framework (CSF) 2.0 cũng yêu cầu quyền truy cập và entitlement phải được xác định trong chính sách, quản lý, thực thi, rà soát, đồng thời gắn với least privilege và phân tách nhiệm vụ.
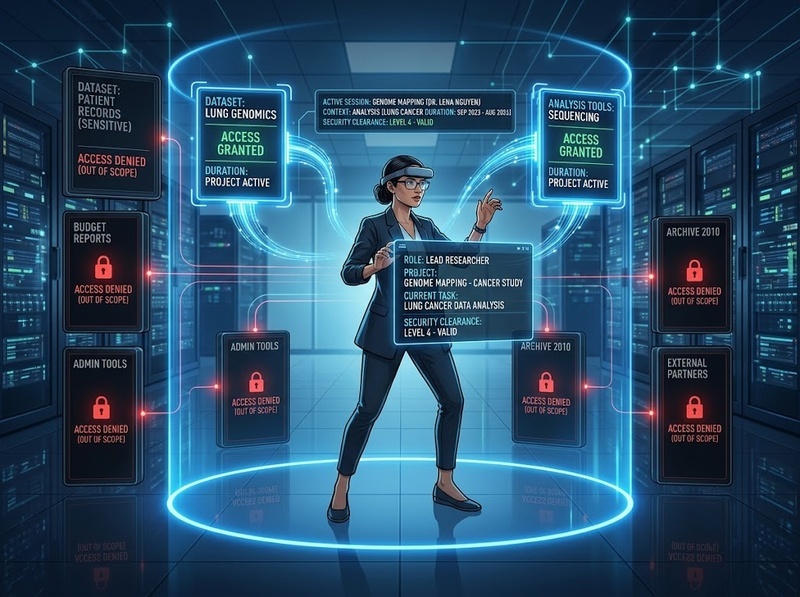
Với công cụ nghiên cứu, cách thực tế là dùng vai trò để tạo quyền nền, sau đó điều chỉnh theo nhu cầu cụ thể: người dùng đang làm dự án nào, cần thao tác gì, trên loại dữ liệu hoặc tài nguyên nào và trong khoảng thời gian nào. Cách tiếp cận này tương ứng với logic của RBAC và ABAC: RBAC tổ chức quyền theo vai trò, còn ABAC có thể xét thuộc tính của người yêu cầu, tài nguyên, thao tác và điều kiện môi trường trước khi cho phép truy cập.
Phân quyền từ nhu cầu công việc, không từ chức danh đơn thuần
Điểm xuất phát của phân quyền công cụ nghiên cứu nên là câu hỏi: người này cần thực hiện công việc nào để hoàn thành trách nhiệm được giao? Chức danh hoặc phòng ban có thể giúp xác định quyền nền, nhưng không đủ để quyết định toàn bộ quyền. Hai người cùng là “nghiên cứu viên” có thể làm hai dự án khác nhau, dùng loại dữ liệu khác nhau hoặc chỉ một người cần quyền xuất dữ liệu. Nếu cấp quyền chỉ vì họ có cùng chức danh, hệ thống rất dễ tạo ra quyền dư.
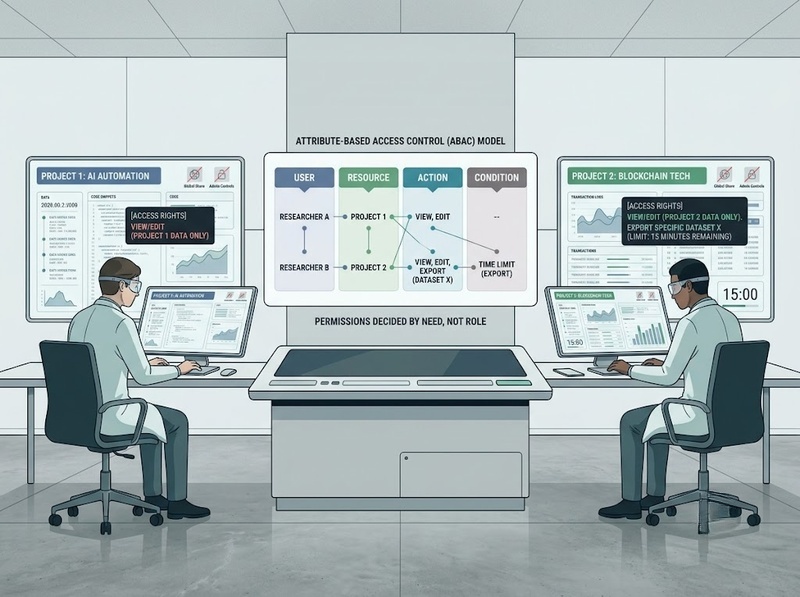
Một quyết định cấp quyền nên làm rõ bốn thành phần: người dùng, tài nguyên, hành động và điều kiện sử dụng. Ví dụ, “được dùng công cụ phân tích” vẫn còn quá rộng; quyền rõ hơn phải cho biết người đó được xem hay sửa dữ liệu nào, có được xuất kết quả hay chia sẻ ra ngoài nhóm hay không, và quyền tồn tại trong bao lâu. Đây chính là cách biến nguyên tắc least privilege thành một quyết định có thể kiểm tra thay vì một khẩu hiệu. NIST CSF 2.0 đặt việc xác định, quản lý, thực thi và rà soát quyền trong cùng một chu trình, còn ISO/IEC 27001:2022 đặt quản trị an toàn thông tin trong quy trình quản lý rủi ro phù hợp với quy mô và nhu cầu của tổ chức.
Điều quan trọng là cấp đủ quyền, không phải luôn cấp ít nhất về mặt số lượng. Quyền quá hẹp có thể làm gián đoạn công việc, tạo thêm yêu cầu thủ công và khiến người dùng tìm cách vòng qua quy trình. Vì vậy, boundary hợp lý là: quyền phải đủ cho nhiệm vụ đã được giao, nhưng mọi quyền không có lý do công việc rõ ràng cần được loại bỏ hoặc chuyển thành quyền có điều kiện. Chức vụ cao, thâm niên lâu hoặc việc đã được cấp license không phải là lý do độc lập để có toàn quyền.
Kết hợp vai trò và ngữ cảnh để xác định quyền thực tế
Vai trò tạo quyền nền
RBAC hữu ích khi tổ chức có những nhóm trách nhiệm tương đối ổn định. Một vai trò như nghiên cứu viên, người phản biện, quản trị dữ liệu hoặc quản trị công cụ có thể được gắn với một tập quyền nền để giảm việc cấp từng quyền riêng lẻ. NIST mô tả RBAC như một mô hình tổ chức quyền theo vai trò; trong mô hình này, least privilege có thể được hỗ trợ bằng cách chỉ gán cho vai trò những quyền cần cho các nhiệm vụ mà thành viên của vai trò phải thực hiện.
Tuy nhiên, “vai trò” chỉ nên trả lời phần ổn định của bài toán. Nó không phản ánh hết khác biệt giữa dự án A và dự án B, dữ liệu công khai và dữ liệu hạn chế, hay quyền dùng công cụ thông thường và quyền xuất một tập dữ liệu nhạy cảm. Vì vậy, quyền nền theo vai trò không nên đồng nghĩa với entitlement cuối cùng.
Nhu cầu và ngữ cảnh điều chỉnh quyền
Lớp thứ hai là các điều kiện thực tế của yêu cầu truy cập. NIST SP 800-162 mô tả ABAC là cách quyết định ủy quyền dựa trên thuộc tính của chủ thể, đối tượng, thao tác được yêu cầu và, trong một số trường hợp, điều kiện môi trường. Với công cụ nghiên cứu, các thuộc tính đó có thể được diễn giải ở mức chính sách thành dự án đang tham gia, loại tài nguyên, mục đích sử dụng, mức nhạy cảm, thao tác cần thực hiện và thời hạn truy cập.
Không phải tổ chức nào cũng cần triển khai một hệ thống ABAC kỹ thuật đầy đủ. Giá trị cốt lõi nằm ở logic ra quyết định: vai trò tạo baseline, còn nhu cầu và ngữ cảnh quyết định có giữ nguyên, thu hẹp hay nâng quyền hay không. Ví dụ, nghiên cứu viên có thể mặc định được tạo và chỉnh sửa tài liệu trong dự án của mình, nhưng quyền xuất một bộ dữ liệu hạn chế chỉ được bật khi có nhu cầu cụ thể và phê duyệt phù hợp. Cách này chính xác hơn việc tạo một vai trò “nghiên cứu viên toàn quyền” cho mọi trường hợp.
Chia quyền theo hành động và độ nhạy của tài nguyên
Tách quyền theo hành động
Một lỗi phổ biến là coi quyền sử dụng công cụ theo kiểu nhị phân: hoặc “có quyền”, hoặc “không có quyền”. Trong thực tế, rủi ro nằm ở hành động cụ thể mà người dùng có thể thực hiện. Vì vậy, nên tách tối thiểu các nhóm hành động như xem/sử dụng, tạo hoặc chỉnh sửa, xuất dữ liệu, chia sẻ, phê duyệt và quản trị. Cách phân rã này phù hợp với logic ABAC của NIST, trong đó thao tác được yêu cầu là một thành phần của quyết định ủy quyền chứ không chỉ danh tính người dùng hay tài nguyên.
Quyền xem thường tạo ít thay đổi hơn quyền sửa; quyền xuất hoặc chia sẻ có thể làm dữ liệu rời khỏi phạm vi kiểm soát ban đầu; quyền quản trị có thể thay đổi vai trò, cấu hình hoặc entitlement của người khác. Vì vậy, một người cần dùng công cụ hàng ngày chưa chắc cần quyền export, share hoặc admin. Tách các hành động này giúp tổ chức giữ được năng lực làm việc bình thường mà không phải cấp toàn bộ chức năng.
Tăng kiểm soát theo độ nhạy tài nguyên
Cùng một hành động có thể có mức rủi ro khác nhau tùy tài nguyên. Xem một tài liệu công khai và xem một tập dữ liệu nghiên cứu hạn chế không phải là cùng một quyết định truy cập. Khi tài nguyên nhạy cảm hơn, policy có thể yêu cầu phạm vi hẹp hơn, phê duyệt bổ sung hoặc giới hạn thời gian rõ hơn. ISO/IEC 27002:2022 được ISO mô tả như một hướng dẫn thực hành để bảo vệ tài sản thông tin trước truy cập trái phép và mất mát; điều này củng cố cách tiếp cận gắn phạm vi quyền với rủi ro của tài nguyên thay vì chỉ với danh tính người dùng.
Điểm cần tránh là biến “độ nhạy cao” thành lý do mặc định để cấm truy cập. Nếu nhiệm vụ thực tế đòi hỏi quyền đó, người dùng vẫn phải được cấp đủ quyền, nhưng với boundary chặt hơn. Cách tiếp cận này giữ được cân bằng giữa hai rủi ro: cấp quá rộng làm tăng khả năng lộ, sửa sai hoặc phát tán ngoài dự kiến; cấp quá hẹp làm chậm nghiên cứu và tạo nhiều ngoại lệ thủ công.
Quản lý vòng đời quyền từ cấp đến thu hồi
Cấp mới và nâng quyền
Quyền truy cập không nên được xử lý như một tài sản cấp một lần rồi tồn tại vô thời hạn. Mỗi yêu cầu cấp mới hoặc nâng quyền cần có lý do công việc, phạm vi quyền, tài nguyên liên quan, người phê duyệt và điều kiện kết thúc. NIST SP 800-53 Rev. 5 có nhóm kiểm soát quản lý tài khoản và yêu cầu xác định người dùng được phép, vai trò/nhóm và quyền hoặc thuộc tính gắn với tài khoản; NIST CSF 2.0 cũng đặt entitlement vào chu trình quản lý và rà soát.
Một luồng vận hành có thể đi theo thứ tự:
1. Yêu cầu nêu rõ nhiệm vụ, công cụ, tài nguyên và thao tác cần dùng
2. Phê duyệt bởi chủ sở hữu phù hợp với tài nguyên hoặc phạm vi quyền
3. Cấp quyền đúng scope đã duyệt, tránh mở rộng sang quyền liên quan nhưng không cần thiết
4. Rà soát hoặc gia hạn khi dự án, vai trò hoặc nhu cầu thay đổi
5. Thu hồi khi hết thời hạn, kết thúc dự án, đổi vai trò hoặc rời tổ chức
Rà soát, gia hạn và thu hồi
NIST CSF 2.0 đưa ra ví dụ triển khai cho PR.AA-05 là rà soát quyền định kỳ và khi người dùng thay đổi vai trò hoặc rời tổ chức, đồng thời nhanh chóng thu hồi quyền không còn cần. Ví dụ này không áp đặt một chu kỳ số ngày duy nhất; vì vậy, tổ chức nên tự xác định tần suất theo mức rủi ro, tốc độ thay đổi nhân sự/dự án và yêu cầu nội bộ.
Điều này đặc biệt quan trọng với môi trường nghiên cứu, nơi thành viên dự án và phạm vi dữ liệu có thể thay đổi nhanh. Một entitlement đúng ở thời điểm cấp có thể trở thành quyền dư vài tháng sau nếu người dùng chuyển dự án. Bởi vậy, review theo sự kiện — kết thúc dự án, đổi nhiệm vụ, thay đổi độ nhạy của tài nguyên — quan trọng không kém review định kỳ.
Kiểm soát quyền đặc biệt và ngoại lệ
Quyền tạm thời cho nhu cầu ngoại lệ
Ngoại lệ là bình thường khi nghiên cứu có công việc phát sinh: cần xuất một bộ dữ liệu, hỗ trợ một dự án ngắn hạn hoặc thực hiện một thao tác hiếm khi dùng. Vấn đề không nằm ở việc có ngoại lệ, mà ở việc biến ngoại lệ thành quyền thường trực.
Một cách kiểm soát tốt là nâng quyền có thời hạn. Yêu cầu phải ghi rõ lý do, phạm vi, hành động được phép, người phê duyệt và thời điểm hoặc điều kiện tự kết thúc. Sau khi nhu cầu hoàn tất, quyền trở về baseline của vai trò. Cách này bảo toàn tính linh hoạt mà không làm permission set phình dần theo lịch sử các yêu cầu cũ.
Phân tách nhiệm vụ với quyền quản trị
Quyền quản trị cần boundary chặt hơn vì nó có thể thay đổi entitlement hoặc cấu hình của người khác. NIST CSF 2.0 gắn quản lý quyền với cả least privilege và separation of duties; NIST SP 800-53 cũng có các kiểm soát riêng cho separation of duties và least privilege.
Trong thực hành, nên tránh thiết kế để một người vừa tự yêu cầu, tự phê duyệt, tự cấp và tự xác nhận tính phù hợp của quyền đặc biệt. Không phải mọi tổ chức đều cần cùng một số lớp phê duyệt, nhưng các bước có khả năng xung đột lợi ích cần được tách khi rủi ro đủ cao. Tương tự, người quản trị công cụ không nên mặc nhiên có quyền đọc mọi nội dung nghiên cứu chỉ vì họ quản lý cấu hình; nếu cần truy cập nội dung để hỗ trợ kỹ thuật, đó phải là một nhu cầu riêng và được cấp theo scope tương ứng.
Dùng ma trận phân quyền để áp dụng nhất quán
Ma trận phân quyền mẫu
Ma trận giúp chuyển các nguyên tắc thành quyết định vận hành có thể kiểm tra. Mỗi hàng không chỉ nói “vai trò nào được dùng công cụ”, mà phải cho thấy quyền nền, quyền có điều kiện và quyền không nên cấp mặc định.
|
Vai trò minh họa |
Quyền nền |
Quyền có điều kiện |
Không nên mặc định |
|
Nghiên cứu viên |
Sử dụng công cụ, tạo và sửa tài nguyên trong phạm vi dự án |
Xuất hoặc chia sẻ khi nhiệm vụ yêu cầu và được duyệt |
Quản trị vai trò, tài khoản hoặc toàn bộ dữ liệu |
|
Người phản biện |
Xem, nhận xét hoặc phê duyệt nội dung được giao |
Truy cập thêm tài nguyên khi phạm vi review mở rộng |
Sửa dữ liệu nguồn hoặc quản trị hệ thống |
|
Quản trị dữ liệu |
Quản lý quyền và trạng thái của tài nguyên dữ liệu thuộc phạm vi phụ trách |
Hỗ trợ export/chia sẻ khi policy cho phép |
Quyền quản trị công cụ không liên quan |
|
Quản trị công cụ |
Quản lý cấu hình, tài khoản và role của công cụ |
Truy cập nội dung nghiên cứu khi có nhiệm vụ hỗ trợ cụ thể |
Quyền đọc toàn bộ nội dung chỉ vì có quyền admin |
Ma trận này là mẫu, không phải chuẩn bắt buộc cho mọi tổ chức. Tên vai trò và quyền cụ thể phải được điều chỉnh theo công cụ, loại dữ liệu và quy trình nghiên cứu thực tế. Điều cần giữ nguyên là logic: vai trò → quyền nền; nhu cầu/ngữ cảnh → điều chỉnh; độ nhạy/hành động → boundary; thời hạn → vòng đời.
Cách phát hiện quyền cấp dư
Một cách kiểm tra đơn giản là hỏi với từng entitlement: nếu bỏ quyền này, người dùng có còn hoàn thành nhiệm vụ đã được giao không? Nếu câu trả lời là có và không tồn tại yêu cầu kiểm soát khác, quyền đó có dấu hiệu dư. Tiếp theo, đối chiếu quyền với vai trò hiện tại, dự án đang tham gia, tài nguyên thực sự phụ trách và các sự kiện thay đổi gần nhất.
Nhật ký truy cập và lịch sử phê duyệt hữu ích để kiểm tra liệu quyền có đang được dùng đúng mục đích hay chỉ tồn tại do quên thu hồi. Tuy nhiên, “không dùng gần đây” không tự động có nghĩa là phải xóa; một số quyền ít dùng nhưng vẫn cần cho nhiệm vụ định kỳ hoặc tình huống hiếm. Quyết định cuối cùng vẫn phải quay về nhu cầu công việc, rủi ro của tài nguyên và owner chịu trách nhiệm phê duyệt.
Phân quyền công cụ nghiên cứu hiệu quả không nên dựa vào chức danh đơn thuần hoặc cấp toàn bộ tính năng cho người đã có tài khoản. Mô hình phù hợp hơn là vai trò tạo quyền nền, còn nhu cầu sử dụng, thao tác, độ nhạy tài nguyên và thời hạn quyết định quyền thực tế. Least privilege, phân tách nhiệm vụ và rà soát entitlement tạo ra boundary để mô hình này không trượt thành “cấp cho tiện”.
Khi đưa nguyên tắc đó vào ma trận phân quyền và vòng đời yêu cầu–phê duyệt–cấp–rà soát–thu hồi, tổ chức có thể vừa giữ cho người nghiên cứu đủ quyền để làm việc, vừa hạn chế quyền dư và đặc quyền không còn cần thiết. Quyền tốt vì thế không phải là quyền ít nhất trong mọi tình huống, mà là quyền tối thiểu đủ dùng, đúng tài nguyên, đúng hành động, đúng thời điểm và có người chịu trách nhiệm kiểm soát.

GỬI Ý KIẾN BÌNH LUẬN

